Persönliche Vorbereitung für das erste Kennenlerngespräch
beim Kommando Cyber der Schweizer Armee – abgestimmt auf
deinen CV, deine technische Erfahrung, dein Homelab sowie
die zusätzlichen Informationen zu Loom und Open Source.
📅 Donnerstag, 03. September 2026⏱️ 60 Minuten🎯 Erstes Interview🇨🇭 VBS / Schweizer Armee / Kommando Cyber🛠️ 15+ Jahre Engineering & Operations🧪 Homelab / Open Source / Automation
🎯
Das eigentliche Ziel
Du hast bereits einen entscheidenden Filter passiert:
Dein CV hat gereicht, um zu einem Gespräch eingeladen zu werden.
Die Vorbereitung sollte deshalb nicht daraus bestehen,
jede Technologie der Ausschreibung auswendig zu lernen.
Dein Leitsatz:
Ich muss nicht beweisen, dass ich jede Technologie bereits
produktiv eingesetzt habe. Ich muss zeigen, dass ich über
langjährige Erfahrung im Betrieb und Engineering verfüge,
technische Probleme strukturiert löse, Automatisierung verstehe,
Security ernst nehme und mich schnell in neue Technologien
einarbeiten kann.
Priorität 1
Meine Geschichte
Über 15 Jahre Erfahrung in Software Engineering,
DevOps, Plattformbetrieb, Linux/Windows, Automation,
CI/CD, Monitoring und Security.
Priorität 1
Mein Fit
Viele Kernanforderungen der Rolle decken sich direkt
mit deiner bisherigen praktischen Erfahrung.
Priorität 1
Motivation
Die Kombination aus Platform Engineering, Data,
Security, Open Source, Resilienz und öffentlicher
Aufgabe ist der zentrale rote Faden.
Deine stärkste Positionierung:
Du bist kein „Kubernetes-only“-Engineer und auch kein
reiner Softwareentwickler. Dein Profil verbindet
Software Engineering + Infrastruktur + Betrieb +
Automation + Security. Genau diese Breite ist für
eine Platform-Engineering-Rolle wertvoll.
📅
Der realistische 5-Tage-Plan
Ziel: ungefähr 1,5–2 Stunden pro Tag.
Mittwoch keine neuen grossen Themen mehr.
Gesamtfortschritt
0 %
1
Freitag / Samstag · ~2 h
Stelle & Loom verstehen
2
Sonntag · ~2 h
Meine Erfahrung
3
Montag · ~2 h
Plattform-Technik
4
Dienstag · ~2 h
Data / Security / Bund
5
Mittwoch · ~2 h
Generalprobe
✓
Donnerstag · Interview
Ruhig bleiben
Kein neues Lernen.
Frühstück. Kaffee. 20 Minuten Notizen.
Dann Gespräch.
Du bist bereits eingeladen worden.
Das Gespräch soll herausfinden,
ob Erfahrung, Persönlichkeit und Rolle zusammenpassen.
🧩
Mein Fit für die Stelle
Dieser Bereich ist besonders wichtig. Hier wird aus deinem CV
eine klare Argumentation für das Interview.
🐧
Sehr stark
Linux & Systembetrieb
Du bringst langjährige praktische Erfahrung mit Linux-
und Windows-Systemen, Serverbetrieb, Administration,
Wartung, Migration und Troubleshooting mit.
Praktische Erfahrung mit GitLab CI und automatisierten
Deployment-Prozessen für produktive Applikationen.
Direkter Match
🐳
Stark
Containerisierung
Docker in Entwicklung und Homelab, rund 50 Container
mit Docker Compose und Portainer sowie Erfahrung bei
der Vorbereitung von Webapplikationen für Containerbetrieb.
Gute praktische Basis
☸️
Stark
Kubernetes
Kubernetes-Homelab und praktische Containererfahrung.
Nicht als jahrelange Enterprise-Production-Erfahrung
verkaufen – sondern als solide praktische Basis.
Gute Basis + Lernpotenzial
🔐
Sehr stark
Security
Hardening, Patching, Backup/Recovery, Secrets Management,
OpenBao, Firewalling, Netzwerksegmentierung und
Betriebsanforderungen.
Sehr relevant
📈
Stark
Observability
PRTG, ELK, Prometheus, Grafana, Logging sowie
Uptime Kuma im Homelab.
Breite Erfahrung
🌐
Stark
Netzwerk & Infrastruktur
DNS, DHCP, Routing, Firewalling, OPNsense,
Traefik, TLS und Reverse Proxy.
Gute Platform-Basis
🗄️
Stark
Datenbanken
Produktiver MS-SQL-Betrieb inklusive Backup, Restore
und Klonerstellung sowie PostgreSQL und MariaDB.
Sehr gute Grundlage
📨
Einarbeitung
Kafka
Keine behauptete jahrelange Produktionserfahrung.
Wichtig ist, Producer, Consumer, Topics, Partitionen,
Offsets, Consumer Groups, Replication und Retention
konzeptionell zu verstehen.
Gute Antwort:
„Kafka selbst habe ich noch nicht produktiv betrieben,
aber die Konzepte von Messaging und verteilten Systemen
sind mir vertraut.“
Nicht als Production Experience darstellen,
wenn diese nicht vorhanden ist.
🤖
Einarbeitung
MLOps / GPU
Dein Homelab mit Ollama und NVIDIA RTX ist ein
konkreter Anknüpfungspunkt für AI-Infrastruktur.
Deine Positionierung:
Infrastruktur verstehen, AI-Workloads betreiben
und mich tiefer in MLOps einarbeiten.
Dein Gesamtargument:
„Ich bringe die Plattform-Grundlagen bereits sehr breit mit:
Linux, Windows, Automation, CI/CD, Container, Netzwerk,
Security, Monitoring, Datenbanken und Software Engineering.
Bei einzelnen Data-Platform-Technologien habe ich noch
Einarbeitungsbedarf, aber ich kann diese auf einem sehr
soliden technischen Fundament aufbauen.“
💼
Die Stelle verstehen
Die Rolle verbindet klassische Infrastruktur mit
Platform Engineering, Data Platform, MLOps und Security.
Was sucht die Rolle wahrscheinlich wirklich?
Anforderung
Was dahinter steckt
Dein Bezug
DevOps
Automatisierung + Betrieb + Entwicklung
15+ Jahre Engineering / Operations
IaC
Reproduzierbare Infrastruktur
Ansible + deklarative Konfigurationen
CI/CD
Automatisierte Softwarebereitstellung
GitLab CI produktiv
Container
Portable, reproduzierbare Workloads
Docker + Homelab
Kubernetes
Orchestrierung von Container-Workloads
Kubernetes-Homelab
Security
Hardening, IAM, Secrets, Netzwerk
Direkte praktische Erfahrung
Observability
Systemzustand sichtbar machen
PRTG / ELK / Prometheus / Grafana
Data Platform
Reliable Data Infrastructure
Starke Infrastruktur-Basis + Einarbeitung
Wichtig
Infrastructure as Code
Infrastruktur reproduzierbar, versioniert und
automatisiert verwalten.
Versionierung
Reproduzierbarkeit
Review / Auditability
Automatisierung
Drift vermeiden
Wichtig
GitOps
Git beschreibt den gewünschten Zustand.
Ein automatisierter Mechanismus synchronisiert
diesen Zustand mit dem Zielsystem.
Git
 ↓
CI
 ↓
Registry
 ↓
Deployment Repository
 ↓
Argo CD / Flux
 ↓
Kubernetes
Wichtig
Linux
Deine langjährige praktische Erfahrung ist hier
ein klarer Vorteil.
Impact
 ↓
CPU / Memory
 ↓
Disk / I/O
 ↓
Network
 ↓
Processes
 ↓
Logs
 ↓
Dependencies
 ↓
Recent Changes
🛠️
Technische Cheat-Sheets
Die folgenden Bereiche sind auf dein tatsächliches
Erfahrungsprofil zugeschnitten.
Deine Stärke
Linux – Troubleshooting
Frage:
„Ein Linux-Server ist plötzlich langsam.
Was machen Sie?“
1. Impact verstehen
2. CPU prüfen
3. Memory prüfen
4. Disk / I/O prüfen
5. Netzwerk prüfen
6. Prozesse prüfen
7. Logs prüfen
8. Dependencies prüfen
9. Änderungen der letzten Zeit prüfen
10. Ursache isolieren
11. Stabilisieren
12. Root Cause beheben
13. Prevention / Monitoring verbessern
Nützliche Befehle:
top
htop
ps aux
free -h
df -h
du -sh *
iostat
ss -tulpn
ip addr
ip route
journalctl
systemctl status
Deine persönliche Verbindung:
Du betreibst selbst Ubuntu-Server im Homelab.
Das macht deine Linux-Erfahrung nicht nur theoretisch,
sondern kontinuierlich praktisch.
Deine Stärke
Ansible & Automation
Du hast Ansible praktisch für Patching, Provisionierung,
Deployments und Security Checks eingesetzt.
Idempotenz verstehen
Playbooks
Roles
Variablen
Inventory
Secrets
Linux & Windows Automation
Interview-Gedanke:
Automation sollte nicht nur Arbeit sparen.
Sie soll Prozesse reproduzierbarer, nachvollziehbarer
und weniger fehleranfällig machen.
Deine Stärke
GitLab CI/CD
Du hast CI/CD-Pipelines für produktive
Software-Applikationen aufgebaut und betrieben.
Im Interview nicht nur sagen:
„Ich habe Docker benutzt.“
Besser:
„Ich betreibe in meinem Homelab rund 50 Container
und beschäftige mich dabei auch mit Networking,
Persistent Storage, Reverse Proxy, TLS,
Deployment und Monitoring.“
Gute Basis
Kubernetes
Begriff
Einfach erklärt
Pod
Kleinste deploybare Einheit
Deployment
Verwaltet typischerweise stateless Pods
StatefulSet
Zustandsbehaftete Workloads mit stabiler Identität
DaemonSet
Pod auf ausgewählten Nodes
Service
Stabile Netzwerkadresse vor Pods
Ingress
HTTP/HTTPS-Zugriff auf Services
ConfigMap
Nicht-sensitive Konfiguration
Secret
Sensitive Konfiguration / Credentials
PVC
Anforderung für persistenten Storage
RBAC
Wer darf was?
Pod funktioniert nicht:
kubectl get pods
kubectl describe pod NAME
kubectl logs NAME
kubectl logs NAME --previous
kubectl get events
Deine Erfahrung mit DNS, DHCP, Routing, Firewalling,
OPNsense und Traefik ist für Platform Engineering
sehr relevant.
Client
  ↓
DNS
  ↓
Firewall / Routing
  ↓
Reverse Proxy
  ↓
TLS
  ↓
Service
  ↓
Application
Gerade beim Troubleshooting ist wichtig,
nicht nur auf die Applikation zu schauen.
Ein „Service funktioniert nicht“ kann genauso gut
DNS-, Routing-, Firewall-, TLS- oder Dependency-bedingt sein.
Sehr wichtig
Security / Hardening
Least Privilege
IAM
RBAC
Secrets Management
TLS / PKI
Network Segmentation
Hardening
Patch Management
Vulnerability Management
Container Security
Image Scanning
Audit Logging
Supply Chain Security
Deine persönliche Stärke:
Du kannst Security nicht nur als Theorie erklären.
Dein CV enthält Hardening, Patching, Backup/Recovery,
Secrets Management, OpenBao, Firewalling und
Infrastruktur-Betrieb.
Deine Stärke
Monitoring, Logging & Observability
Metrics
„CPU ist 92 %.“
Logs
„Connection refused.“
Traces
„Dieser Request dauert 3,4 Sekunden.“
Alerting
„Dieser Zustand benötigt Aufmerksamkeit.“
Dein Erfahrungsspektrum umfasst unter anderem:
PRTG, ELK, Prometheus, Grafana und Uptime Kuma.
Relevante Stärke
Datenbanken
Besonders wertvoll ist deine produktive Erfahrung
mit MS SQL Server inklusive Backup, Restore und
Klonerstellung.
MS SQL Server
PostgreSQL
MariaDB
Backup / Restore
Recovery
Betrieb und Administration
Das ist eine gute Brücke zur Data Platform:
Du kommst nicht als reiner Infrastruktur-Engineer,
sondern bringst bereits Verständnis für Datenhaltung
und Datenbanksysteme mit.
📊
Data Platform – das Gesamtbild
Die wichtigste Denkweise: Nicht einzelne Tools isoliert betrachten.
Eine Data Platform ist ein Gesamtsystem.
Must understand
Vom Rohdatenstrom bis zum Ergebnis
Data Sources
     ↓
Ingestion
     ↓
Kafka / Messaging
     ↓
Stream / Batch Processing
     ↓
Storage
     ↓
ClickHouse / Data Lake / Database
     ↓
Analytics
     ↓
Machine Learning
     ↓
Model Serving
     ↓
Monitoring & Observability
Als DevOps Engineer musst du nicht zwingend Data Scientist
sein. Du musst verstehen, welche Infrastruktur die einzelnen
Komponenten benötigen und wie sie zuverlässig betrieben werden.
Reliability
Verfügbarkeit
Redundanz
Failover
Replication
Backups
Recovery
Disaster Recovery
Security
Schutz der Daten
Identity
Access Control
Encryption
Secrets
Audit
Segmentation
Operations
Betrieb
Monitoring
Alerting
Logging
Capacity
Incident Response
Lifecycle Management
Kafka – was du können solltest
Producer
   |
   v
 Topic
   |
+--+--+--+
|  |  |  |
P0 P1 P2
|  |  |
Consumer Group
Topic:
logischer Datenkanal
Partition:
ermöglicht Parallelisierung
Offset:
Position eines Events
Producer:
schreibt Events
Consumer:
liest Events
Consumer Group:
mehrere Consumer teilen Arbeit
Broker:
Kafka-Server
Replication:
Redundanz
Retention:
Aufbewahrungsdauer
Deine Antwort bei fehlender Production Experience:
„Kafka selbst habe ich bisher nicht produktiv betrieben.
Ich verstehe aber die grundlegenden Konzepte von
Event Streaming, Topics, Partitionierung, Consumer Groups
und Replikation. Durch meine Erfahrung mit Infrastruktur,
Automatisierung und Betrieb würde ich mir die konkrete
Kafka-Plattform gezielt erschliessen.“
ClickHouse – konzeptionell
ClickHouse ist eine spaltenorientierte analytische Datenbank,
die auf grosse analytische Workloads ausgelegt ist.
OLAP
Columnar Storage
Kompression
Schnelle Aggregationen
Parallele Verarbeitung
Verteilte Systeme
Replikation
Warum Column Store?
Bei analytischen Abfragen werden häufig wenige Spalten
über sehr viele Datensätze verarbeitet. Genau dafür ist
spaltenorientierte Speicherung effizient.
MLOps & GPU
Data
 ↓
Training
 ↓
Model Version
 ↓
Registry
 ↓
Deployment
 ↓
Inference
 ↓
Monitoring
 ↓
Retraining
Dein persönlicher Anknüpfungspunkt:
Du betreibst bereits lokale LLM-Umgebungen mit
Ollama und NVIDIA RTX.
Das bedeutet nicht automatisch, dass du Production MLOps
beherrschst. Es ist aber ein sehr gutes Beispiel dafür,
dass du dich privat aktiv mit moderner AI-Infrastruktur
auseinandersetzt.
Interview-Gedanke:
Wenn du über Data Platform sprichst, denke an:
Compute + Storage + Network + Data Flow + Security +
Deployment + Observability + Reliability.
🧠
Loom – das Türöffnerprojekt verstehen
Loom ist für deine Vorbereitung besonders wichtig, weil es
einen konkreten Einblick in die technische Kultur und die
Open-Source-Arbeit des Kommando Cyber gibt.
Deine wichtigste Perspektive:
Versuche Loom nicht wie ein Softwareentwickler nur anhand
seiner Features zu betrachten. Frage dich:
Wie würde ich diese Plattform zuverlässig, sicher,
reproduzierbar und offline betreiben?
Was ist Loom?
Loom ist eine Open-Source-Dokumentenanalyseplattform,
mit der Dokumente importiert, durchsucht, analysiert
und exportiert werden können.
Sie unterstützt unter anderem:
🔍 Search
Volltextsuche über Dokumente und Bildinhalte.
📥 Ingestion
Automatische Verarbeitung neuer und geänderter Dateien.
📄 Extraction
Text-, Metadaten- und OCR-Verarbeitung.
🤖 AI
Chatbot, Zusammenfassungen, Tagging und Bildbeschreibungen.
Laut den bereitgestellten Informationen bietet Loom selbst
keine Authentication, Authorization oder Role Separation.
Alle Benutzer haben Admin-Rechte.
Zudem ist Loom nicht für direkte öffentliche Exposition
gehärtet.
Gute Interviewfrage:
„Wenn Loom keine eigene Benutzerverwaltung besitzt und
nicht für eine direkte Internet-Exposition gedacht ist:
Wie würden Sie die Plattform in einer sicheren Umgebung
betreiben?“
Eine interessante technische Besonderheit ist,
dass Deployments selbständig sind und kein garantierter
State-Migrationspfad zwischen Versionen besteht.
Das bedeutet aus DevOps-Sicht:
Versionen sauber pinnen
Deployment reproduzierbar machen
Backups / Reindexing berücksichtigen
Neue Instanz testen
Rollback-Strategie definieren
Cutover planen
Sehr gute Verbindung zu deinem Profil:
Du bringst bereits Erfahrung mit Backup, Restore,
Lifecycle Management, Deployment-Automatisierung
und Betrieb mit.
Nicht direkt öffentlich exponieren. Zugriff über
eine kontrollierte Netzwerkzone, VPN oder Proxy,
TLS, externe Authentifizierung/Autorisierung,
restriktive Firewall-Regeln und Logging.
Warum ist Offline-Betrieb interessant?
Vertrauliche oder klassifizierte Daten können
innerhalb einer kontrollierten Umgebung verarbeitet
werden, ohne zwingend externe Cloud-Dienste
verwenden zu müssen.
Neue Version isoliert deployen, Konfiguration
und Dependencies prüfen, Testdaten verwenden,
Reindexing berücksichtigen, Backup erstellen,
Funktion testen und erst danach kontrolliert
auf die neue Instanz wechseln.
🌐
Open Source @ Kommando Cyber
Die Informationen aus dem Parldigi-Dinner sind für dein
Gespräch sehr wertvoll, weil sie zeigen, dass Open Source
beim Kommando Cyber nicht nur eine technische Präferenz ist.
🛡️ Souveränität
Open Source kann helfen, Abhängigkeiten zu reduzieren
und technologische Unabhängigkeit zu stärken.
🤝 Kollaboration
Projekte können – wo sinnvoll – öffentlich entwickelt
und mit internen sowie externen Personen geteilt werden.
🔍 Transparenz
Öffentliche Projekte können technische Kompetenzen,
Engineering-Kultur und Arbeitsweise sichtbar machen.
🧑💻 Contribution
Open Source bedeutet nicht nur konsumieren,
sondern bei Bedarf auch aktiv zur Weiterentwicklung
beitragen.
⚖️ Governance
Open Source in einem sicherheitsrelevanten Umfeld
benötigt klare Prozesse, Vorabklärungen,
Anonymisierung und rechtliche Prüfung.
🇨🇭 EMBAG
Die bereitgestellten Informationen verweisen auf
das Bundesgesetz über den Einsatz elektronischer
Mittel zur Erfüllung von Behördenaufgaben.
Open Source ist „geben und nehmen“
             Open Source

                  │
        ┌─────────┴─────────┐
        │                   │
  Consumption          Contribution
        │                   │
        ▼                   ▼
 Software nutzen      Bugs melden
 Libraries nutzen     Features beitragen
 Images nutzen        Code beitragen
        │                   │
        └─────────┬─────────┘
                  ▼
              Community
Das ist ein interessanter Punkt für das Interview:
Open Source bedeutet nicht einfach „kostenlose Software“.
Es geht um Ökosysteme, Communities, Transparenz,
Contribution und langfristige technische Unabhängigkeit.
Beispiel: MinIO → SeaweedFS
In der Präsentation wird beschrieben, dass MinIO aufgrund
von Lizenzanpassungen des Herstellers durch SeaweedFS
ersetzt wurde.
Das ist aus Platform-Engineering-Sicht ein hervorragendes
Beispiel für eine reale Technologieentscheidung.
Bei einem solchen Wechsel würde ein DevOps Engineer
beispielsweise fragen:
Welche APIs werden verwendet?
Wie kompatibel sind die Schnittstellen?
Wie werden Daten migriert?
Welche Performance-Unterschiede gibt es?
Wie sieht die Replikation aus?
Wie verändert sich der Betriebsaufwand?
Welche Security-Implikationen entstehen?
Wie sieht Backup/Recovery aus?
Wie wird der Wechsel getestet?
Wie sieht die Rollback-Strategie aus?
Open Source & deine eigene Erfahrung
Dein Homelab passt erstaunlich gut zu diesem Thema.
Linux
Ubuntu-Server und Open-Source-Infrastruktur.
Docker
Rund 50 Container im eigenen Homelab.
OPNsense
Firewall, Routing und DHCP.
Technitium DNS
Eigene DNS-Infrastruktur.
Traefik
Reverse Proxy und TLS.
Ollama / NVIDIA
Lokale AI-/LLM-Infrastruktur.
Gute Formulierung:
„Open Source ist für mich nicht nur etwas, das ich beruflich
oder privat einsetze. Durch mein Homelab beschäftige ich mich
laufend damit, verschiedene Open-Source-Komponenten zu
integrieren, zu betreiben, zu automatisieren und ihre
Grenzen kennenzulernen.“
🇨🇭
Schweiz, Bund & Kommando Cyber
Du musst kein Staatsrechtler werden. Du solltest aber
den organisatorischen Kontext der Stelle sauber erklären können.
Die einfache Hierarchie
Schweizerische Eidgenossenschaft
            │
         Bundesrat
            │
     ┌──────┴──────┐
     │             │
Bundeskanzlei   7 Departemente
                    │
                   VBS
                    │
             Schweizer Armee
                    │
              Kommando Cyber
                    │
             Data Platform
                    │
          DevOps Engineer III
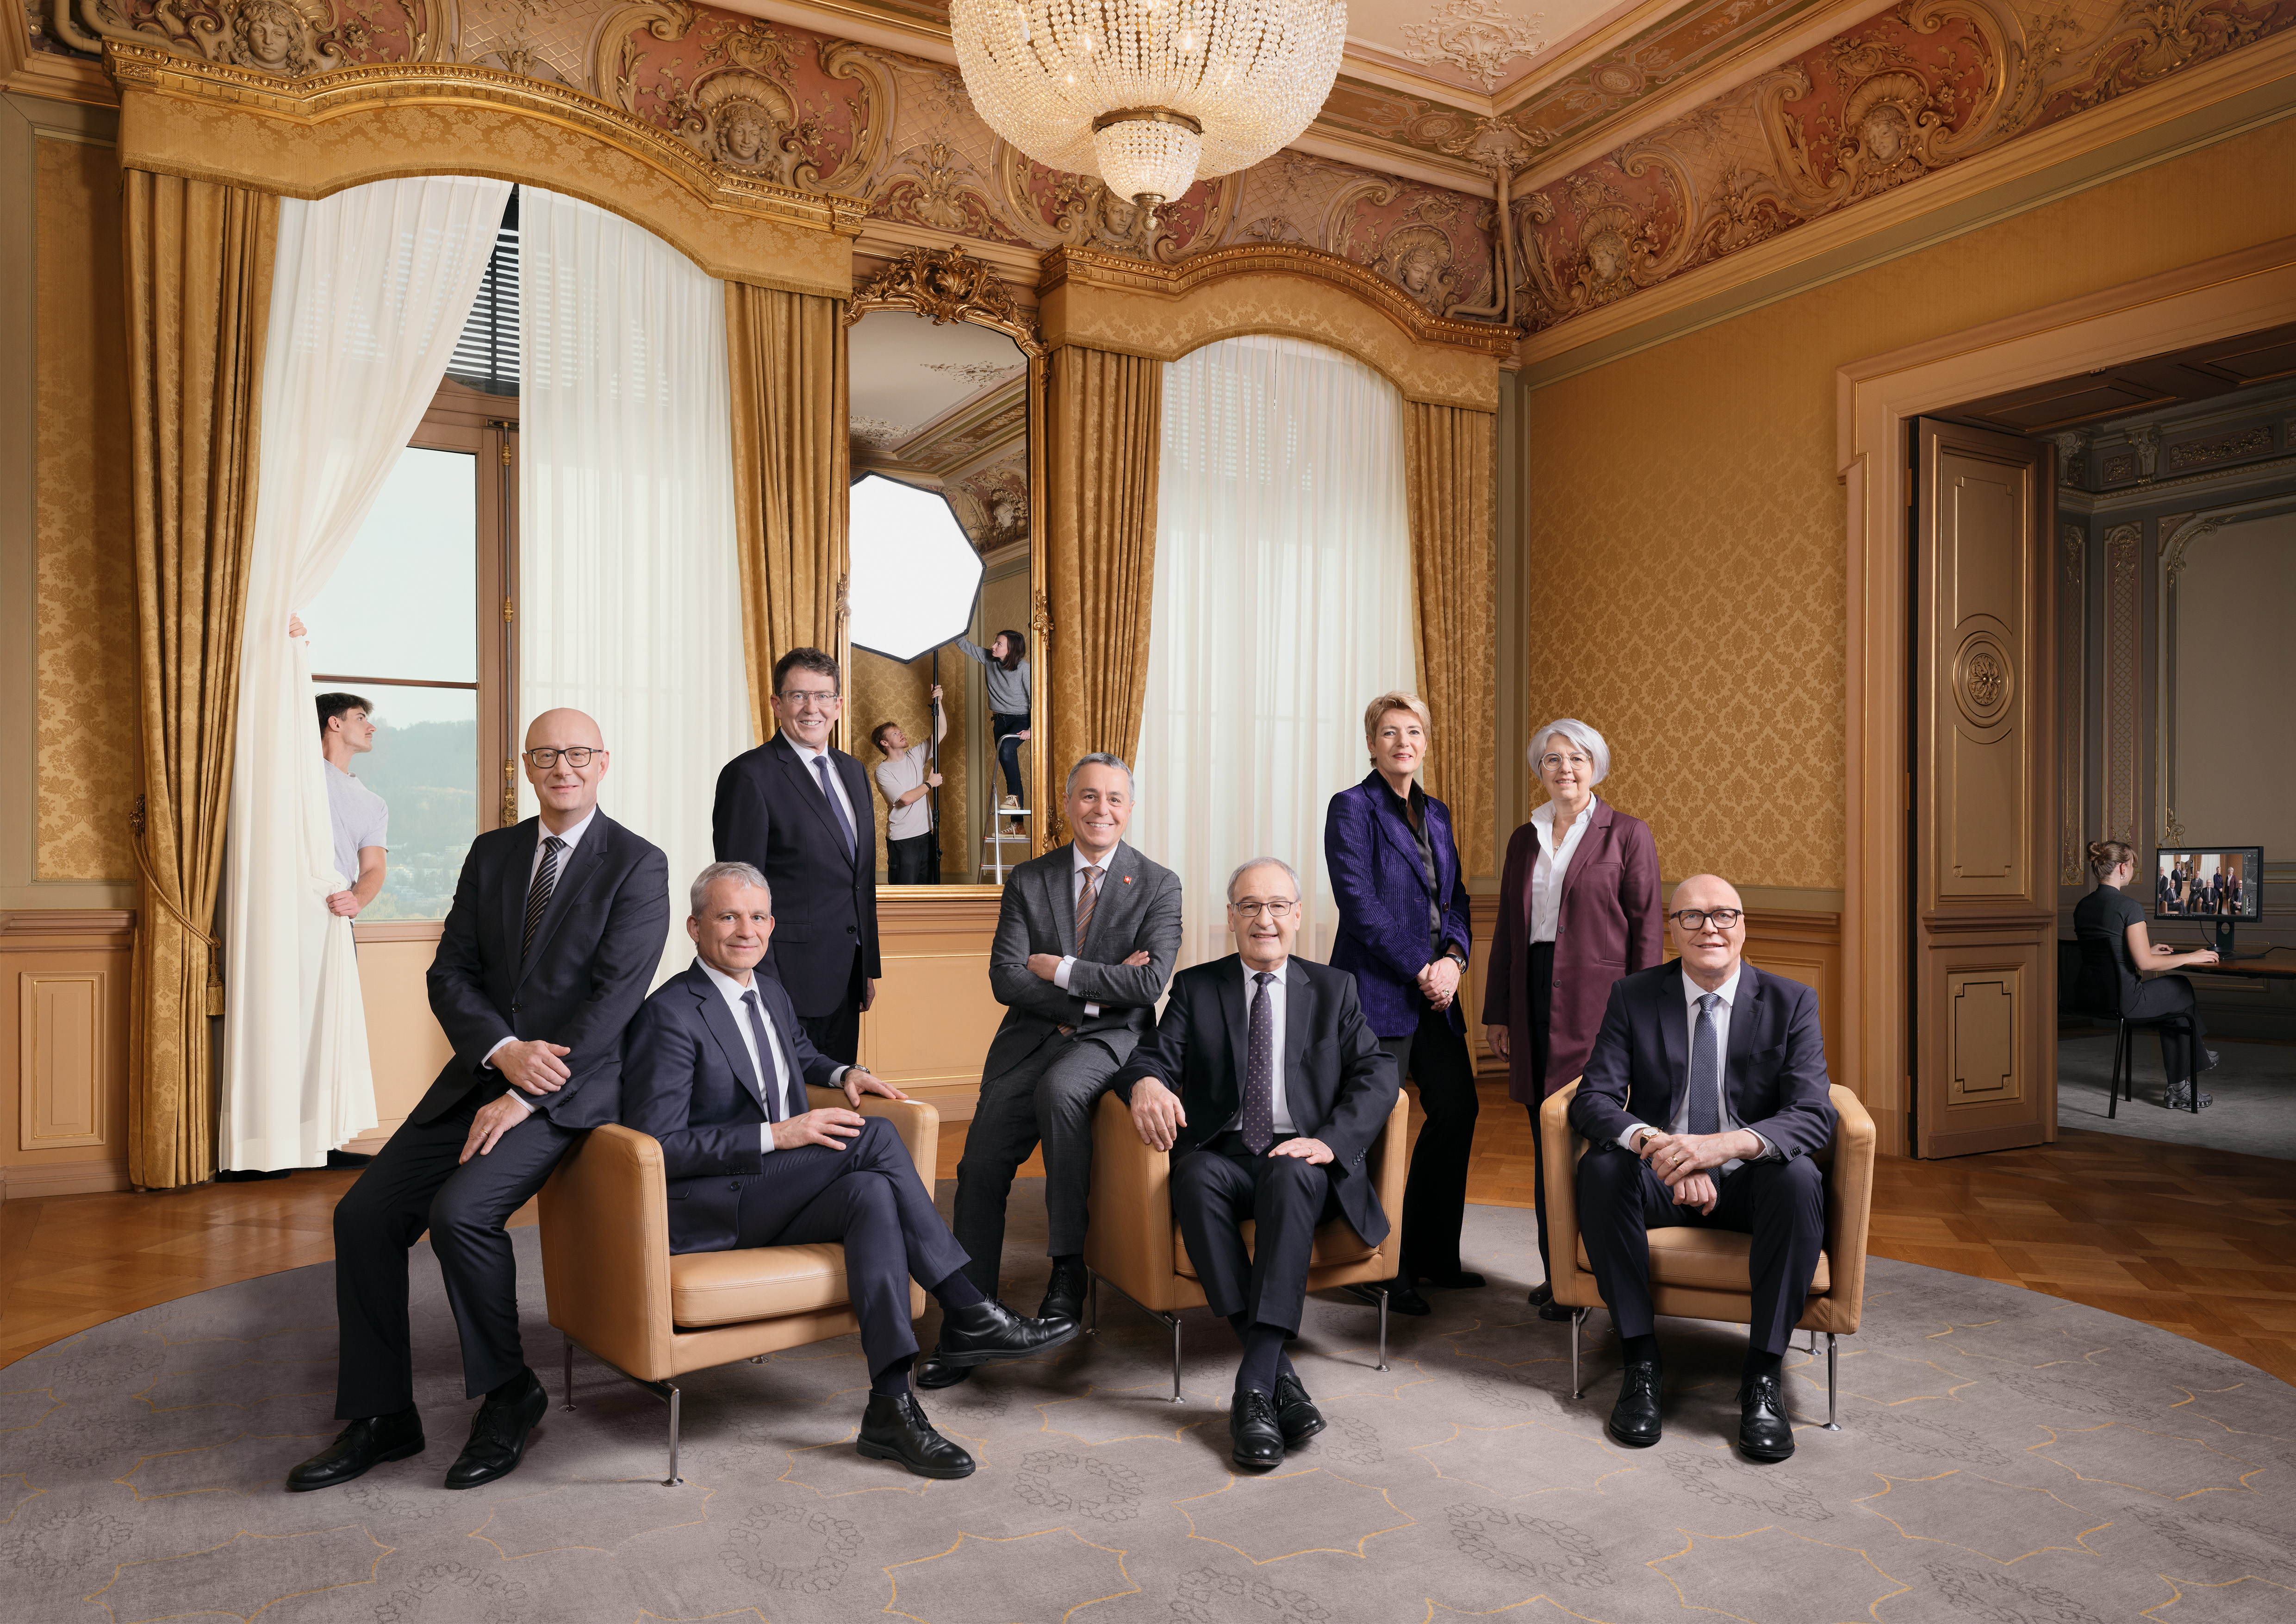
Bundesrat 2026
Viktor Rossi – Bundeskanzler
Beat Jans – EJPD
Albert Rösti – UVEK
Ignazio Cassis – EDA
Guy Parmelin – WBF
Karin Keller-Sutter – EFD
Elisabeth Baume-Schneider – EDI
Martin Pfister – VBS
Bundespräsident 2026: Guy Parmelin.
7 Departemente
EJPD – Justiz und Polizei
UVEK – Umwelt, Verkehr, Energie, Kommunikation
EDA – Auswärtige Angelegenheiten
WBF – Wirtschaft, Bildung und Forschung
EFD – Finanzen
EDI – Inneres
VBS – Verteidigung, Bevölkerungsschutz und Sport
Bundeskanzlei
Die Bundeskanzlei ist
kein achtes Departement.
Sie ist die Stabsstelle des Bundesrats und unterstützt
ihn bei seinen Geschäften und weiteren Aufgaben.
VBS
Departement für Verteidigung,
Bevölkerungsschutz und Sport.
Für die Stelle besonders relevant:
Schweizer Armee
Cyber-Themen
Nachrichtendienst
armasuisse
Bevölkerungsschutz
Kommando Cyber
Das Kommando Cyber ist innerhalb der Schweizer Armee
für Cyber- und Digitalisierungsthemen zentral.
Sicherheit
Resilienz
Digitalisierung
IKT
Cyber-Kompetenz
Data Platforms
NDB & MND
NDB:
Nachrichtendienst des Bundes.
MND:
Militärischer Nachrichtendienst.
Für das erste Gespräch reicht eine grundlegende
Einordnung in den nachrichtendienstlichen bzw.
militärischen Kontext.
Interview-tauglicher Zusammenhang:
„Die Stelle ist im Kommando Cyber der Schweizer Armee
angesiedelt und damit im VBS. Für mich ist gerade die
Verbindung aus Plattform Engineering, Security, Resilienz
und einer sicherheitsrelevanten Aufgabe interessant.“
Meine militärische Erfahrung
Du warst als Grenadier im Umfeld der Kommando Spezialkräfte.
Belastbarkeit
Handeln unter hoher Belastung und Verantwortung.
Team
Teamorientiertes und diszipliniertes Handeln.
Sicherheit
Bewusstsein für Sicherheits- und Qualitätsanforderungen.
Verantwortung
Entscheidungen innerhalb klarer Rahmenbedingungen.
Wichtig:
Deine Militärerfahrung nicht künstlich überhöhen.
Sie ist ein zusätzlicher Kontext zu deiner Motivation
und Persönlichkeit – nicht der Ersatz für deine technische
Qualifikation.
👤
Meine persönliche Story
Das ist der Kern deiner Selbstpräsentation.
Nicht deinen CV vorlesen – eine Geschichte erzählen.
Meine 90-Sekunden-Story – Struktur
1
Ausgangspunkt
Informatiker EFZ Applikationsentwicklung.
Software Engineering als Grundlage.
2
Entwicklung
Über die Jahre immer stärker in Richtung
Infrastruktur, Betrieb, Automation und DevOps.
3
Heute
Breites Profil aus Linux, Windows, CI/CD,
Ansible, Docker, Monitoring, Security,
Datenbanken und Networking.
4
Weiterentwicklung
Homelab mit moderner Container-, Kubernetes-
und AI-Infrastruktur.
5
Kommunikation
Nebenberufliche Tätigkeit als
Berufsfachschullehrer Informatik.
6
Nächster Schritt
Komplexere Plattformen mit Data, Security,
Automation und hoher technischer Relevanz.
Mögliche Formulierung:
„Ich bin ursprünglich aus der Softwareentwicklung
gekommen und habe mich über die Jahre immer stärker
in Richtung Infrastruktur, Betrieb und DevOps entwickelt.
Heute bringe ich über 15 Jahre Erfahrung mit produktiven
IT-Systemen mit – von Linux und Windows über CI/CD,
Automation und Containerisierung bis hin zu Monitoring,
Security und Datenbanken.“
„Was mich technisch besonders interessiert, ist die
Verbindung dieser Bereiche. Ich beschäftige mich deshalb
auch privat intensiv mit Infrastruktur und Automation
in meinem Homelab. Die ausgeschriebene Rolle finde ich
spannend, weil sie diese Themen mit Data Platform,
Security und einem sehr speziellen Umfeld verbindet.“
Meine 90-Sekunden-Vorstellung
✓ Wird automatisch gespeichert
Warum diese Stelle?
✓ Wird automatisch gespeichert
Meine 5 grössten Stärken
✓ Wird automatisch gespeichert
Meine technischen Lücken
✓ Wird automatisch gespeichert
Meine wichtigsten Projekte
✓ Wird automatisch gespeichert
Erfolge, auf die ich stolz bin
✓ Wird automatisch gespeichert
Mein Homelab als Interview-Story
Das Homelab solltest du nicht als „Spielerei“ darstellen.
Es ist ein konkreter Beleg für kontinuierliche technische
Weiterbildung und Eigeninitiative.
Gute Interview-Aussage:
„Ich betreibe mein Homelab nicht nur, um Software
auszuprobieren. Ich nutze es bewusst als Lernumgebung,
um neue Technologien praktisch zu verstehen und auch
die Betriebsprobleme dahinter kennenzulernen.“
Meine Lehrerfahrung als Stärke
Deine nebenberufliche Tätigkeit als Berufsfachschullehrer
ist für eine Senior-/Engineer-III-Rolle interessant,
weil sie eine Fähigkeit zeigt, die im technischen Alltag
oft unterschätzt wird:
komplexe technische Sachverhalte verständlich erklären.
Kommunikation
Wissen vermitteln
Geduld
Strukturierung komplexer Themen
Mentoring
Zusammenarbeit mit unterschiedlichen Wissensständen
🎤
Wahrscheinliche Interviewfragen
Die Antworten nicht auswendig lernen.
Die Struktur verstehen und laut üben.
1. Erzählen Sie uns etwas über sich.
Ziel: 60–120 Sekunden.
Nicht den gesamten CV vorlesen.
Die Rolle verbindet Infrastruktur, Automation,
Data Platform, Security und moderne Plattformtechnologien.
Zusätzlich ist das Umfeld des Kommando Cyber
technisch und gesellschaftlich besonders interessant.
3. Warum möchten Sie beim Kommando Cyber arbeiten?
Nicht versuchen, künstlich patriotisch zu klingen.
Authentisch bleiben.
Gute Themen sind:
Technologie, Security, Resilienz, anspruchsvolle
Infrastruktur, Open Source, Souveränität und
eine konkrete Aufgabe im Sicherheitsumfeld.
4. Welche Ihrer bisherigen Erfahrungen sind besonders relevant?
Linux / Windows Betrieb
Ansible Automation
GitLab CI/CD
Docker / Kubernetes
Monitoring / Logging
Security / Hardening
Networking
Datenbanken
Software Engineering
5. Mit welchen Technologien aus der Ausschreibung haben Sie gearbeitet?
Ehrlich differenzieren:
Production Experience
Projekt-/Lab-Erfahrung
Theoretische Kenntnisse
Noch keine Erfahrung
Wichtig:
Deine Breite nicht kleiner machen, nur weil
einzelne Tools fehlen.
6. Sie haben noch keine Kafka-Production-Experience. Warum passt die Stelle trotzdem?
„Kafka selbst habe ich bisher nicht produktiv betrieben.
Ich bringe aber langjährige Erfahrung im Betrieb
von produktiven Systemen sowie mit Linux, Automation,
CI/CD, Networking, Monitoring und Datenbanken mit.
Die grundlegenden Konzepte von verteilten Systemen
und Event Streaming kann ich nachvollziehen und
würde mich gezielt in die konkrete Plattform einarbeiten.“
7. Warum ist Ihr Homelab relevant?
„Ich nutze mein Homelab als praktische Lernumgebung.
Dort betreibe ich unter anderem rund 50 Docker-Container,
Kubernetes, OPNsense, DNS, Traefik, Monitoring und
lokale AI-Infrastruktur. Dadurch kann ich neue
Technologien nicht nur lesen, sondern ausprobieren,
betreiben und Fehler selbst analysieren.“
8. Wie gehen Sie vor, wenn ein Produktionssystem Probleme macht?
Nicht nur CI/CD.
DevOps verbindet Entwicklung und Betrieb mit
gemeinsamer Verantwortung, Automatisierung,
Feedback, Observability und kontinuierlicher
Verbesserung.
10. Was ist GitOps?
Git ist die Quelle der Wahrheit für den gewünschten
Zustand. Ein automatisierter Mechanismus synchronisiert
diesen Zustand mit der Zielumgebung.
11. Terraform oder Ansible?
Terraform typischerweise für Infrastruktur und Ressourcen.
Ansible besonders für Konfiguration und Software-Setup.
Beide können gemeinsam eingesetzt werden.
In deinem Fall:
Ansible ist deine tatsächliche praktische Stärke.
12. Wie würden Sie einen Kubernetes-Pod debuggen?
kubectl get pods
kubectl describe pod ...
kubectl logs ...
kubectl logs --previous
kubectl get events
Danach Image, Config, Secrets, Volumes,
Permissions, Ressourcen, Netzwerk, Dependencies
und Probes prüfen.
13. Was ist Ihre grösste technische Stärke?
Deine wahrscheinlich stärkste Positionierung ist
nicht ein einzelnes Tool.
Breites End-to-End-Verständnis von Software,
Infrastruktur, Automation und Betrieb.
Danach unbedingt ein konkretes Beispiel nennen.
14. Was ist eine technische Schwäche von Ihnen?
Kafka, ClickHouse oder bestimmte MLOps-Technologien
können als konkrete Lernfelder genannt werden.
Nicht direkt öffentlich exponieren.
Zugriff über kontrollierte Netzwerkzonen,
VPN/Proxy, externe Authentication/Authorization,
TLS, restriktive Firewall-Regeln und Logging.
18. Was bedeutet digitale Souveränität für Sie?
Nicht automatisch „alles selbst bauen“.
Es geht darum, Abhängigkeiten bewusst zu kennen,
kontrollieren zu können und dort zu reduzieren,
wo es technisch und organisatorisch sinnvoll ist.
19. Warum ist Open Source im Sicherheitsumfeld interessant?
Open Source kann Transparenz, Unabhängigkeit,
Kollaboration und Kontrolle unterstützen.
Gleichzeitig braucht es Governance,
Security-Prüfungen, Lizenzmanagement und
klare Prozesse.
20. Was machen Sie, wenn Sie eine Technologie nicht kennen?
Nicht bluffen.
Zuerst erklären, welche angrenzenden Konzepte
bereits bekannt sind, dann einen strukturierten
Lernweg beschreiben.